這幾天在設定家裡的防火牆政策,順便盤點家中的設備,看有沒有人偷連我家的 Wifi

然後心血來潮設定一下 Fortigate 的 SSL-VPN 偶爾可以連回家中的設備

比起將設備整個開放在網路上安全一點
規格
- Firewall: FortiGate 60D v6.0.4
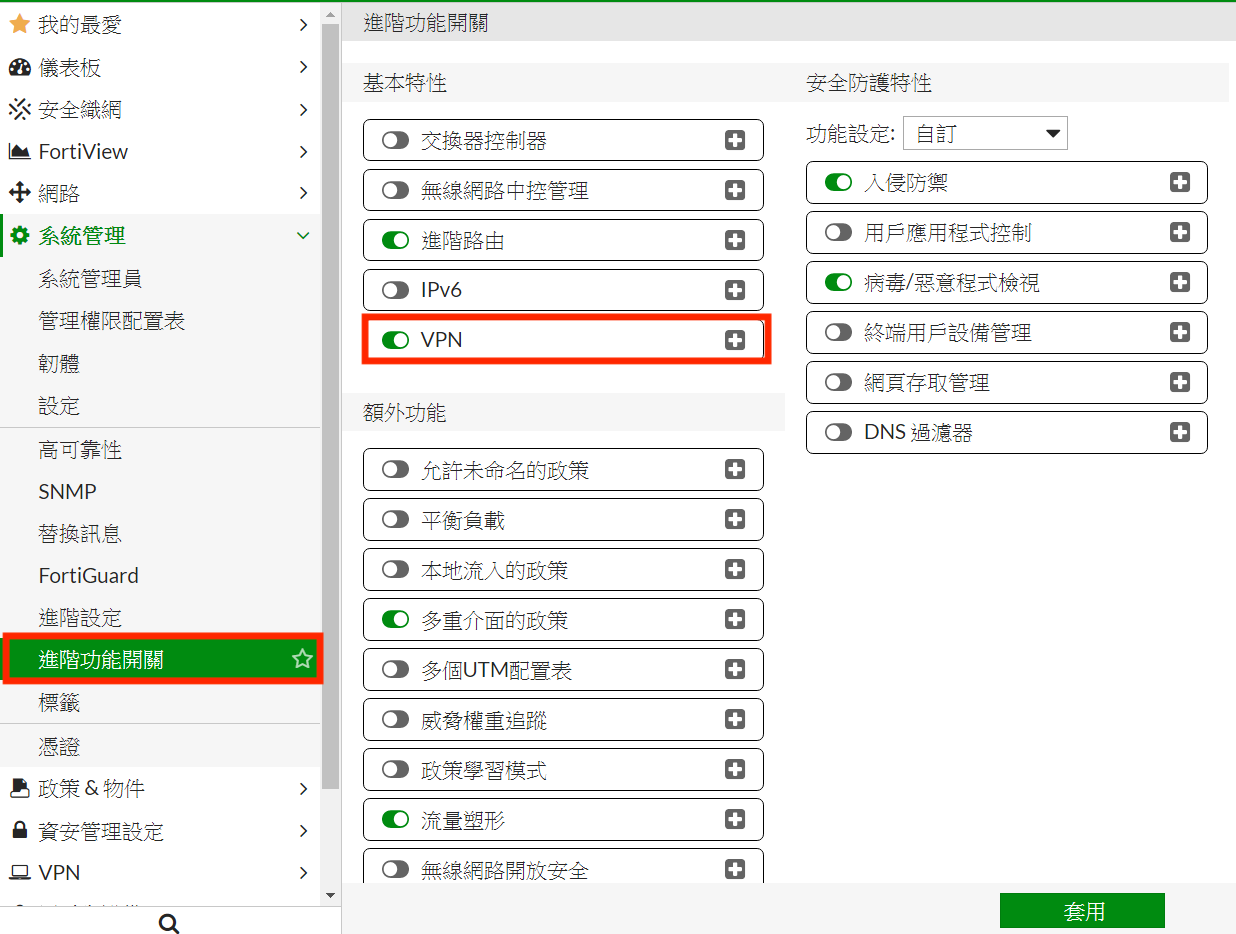
步驟一 開啟 VPN 功能
從 進階功能開關,開啟 VPN 功能
步驟二 建立用戶
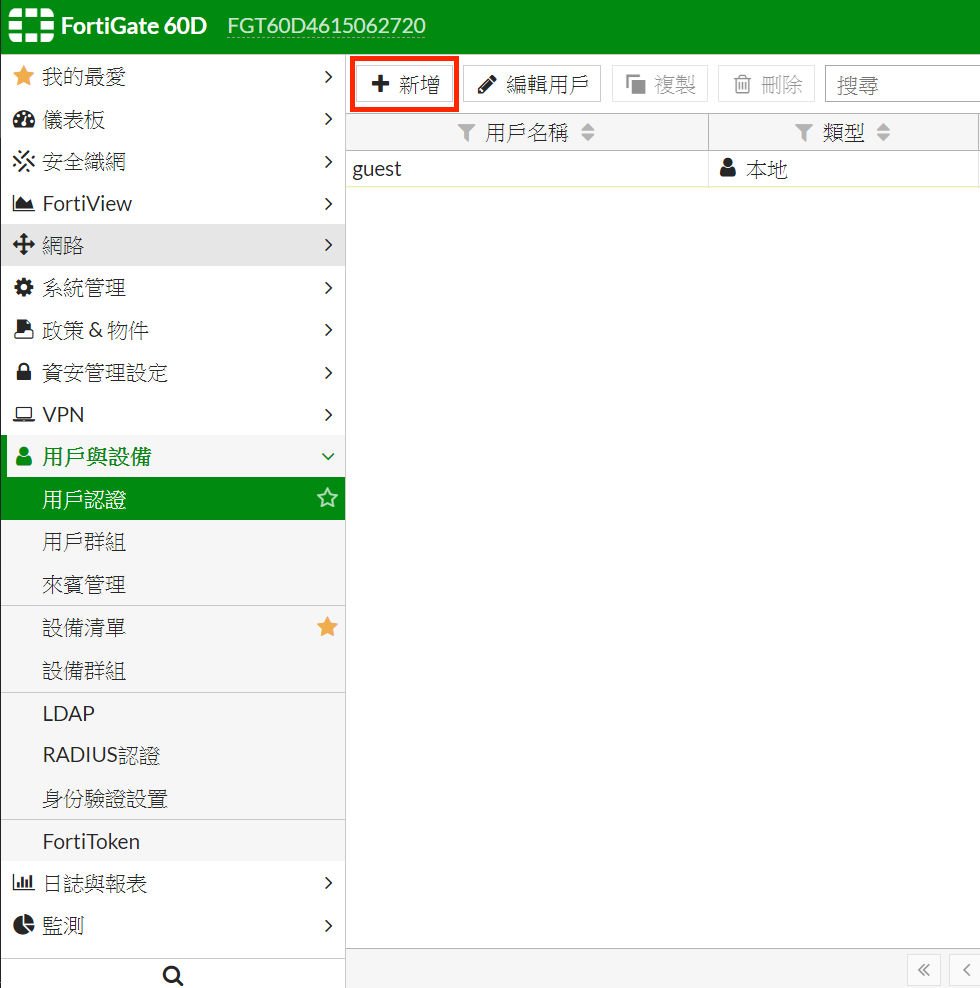
從 用戶認證 新增使用者
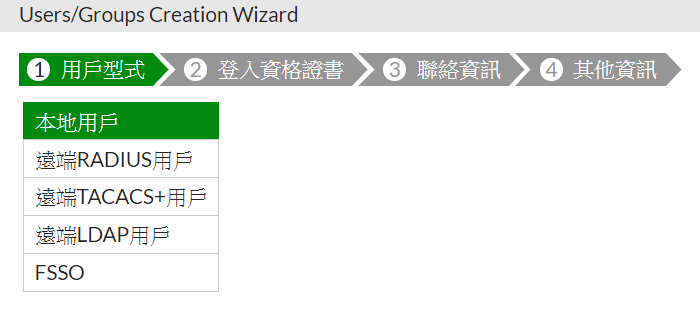
選擇 本地用戶
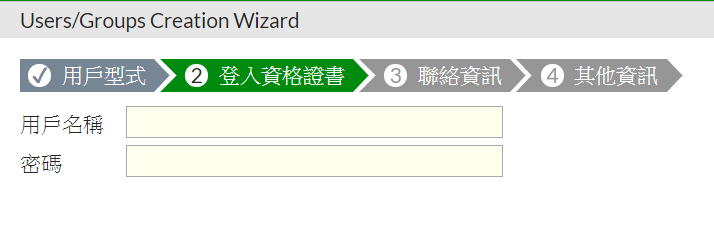
創建用戶名稱及密碼
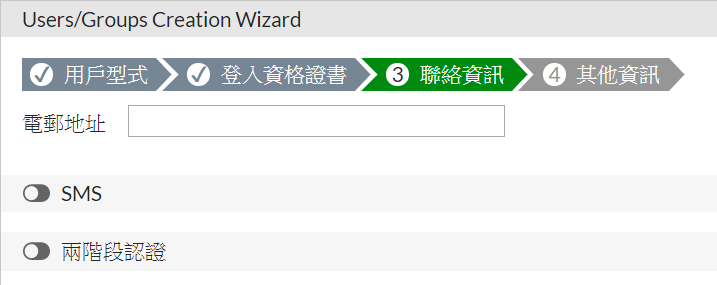
依照需求進行聯絡資訊設定,或者無需進行設定
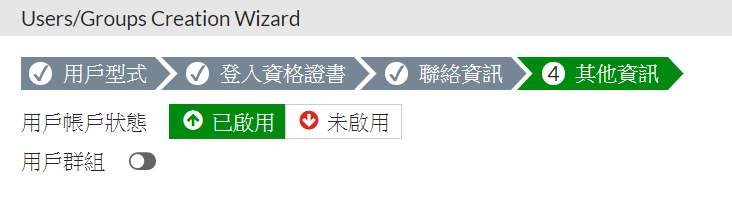
設定 啟用 帳戶
步驟三 建立群組
從 用戶群組 進行新增群組
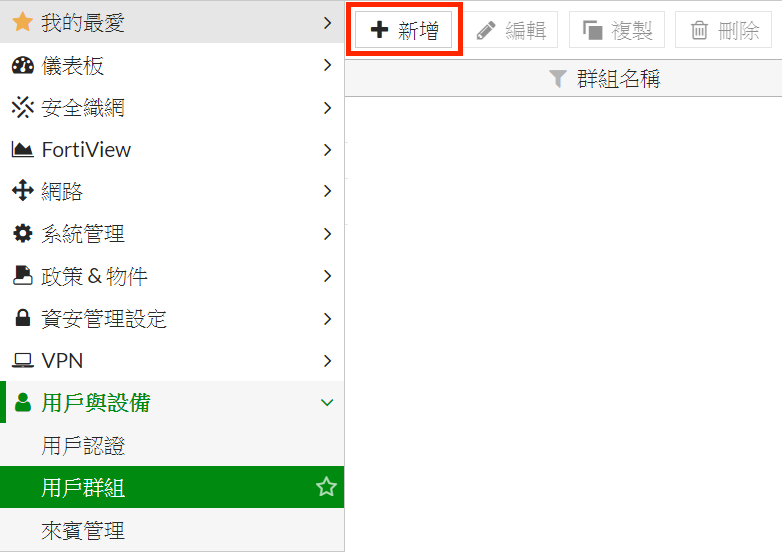
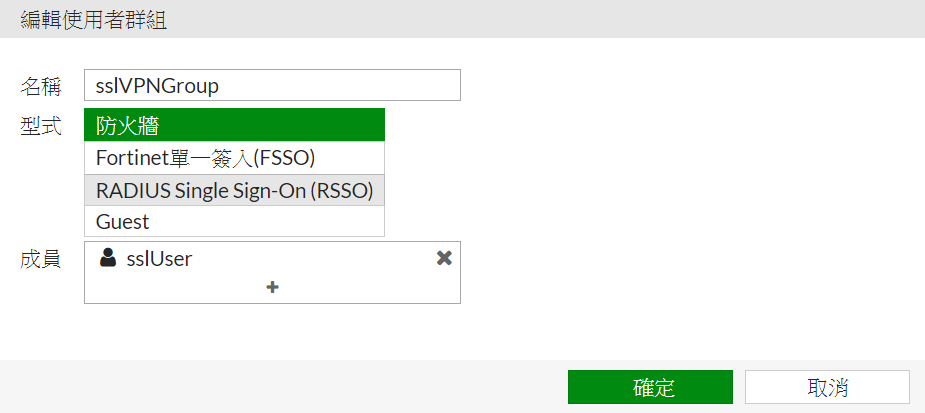
設定群組名稱,型式選擇 防火牆,選擇剛剛建立的用戶
步驟四 設定 SSL-VPN 入口頁面
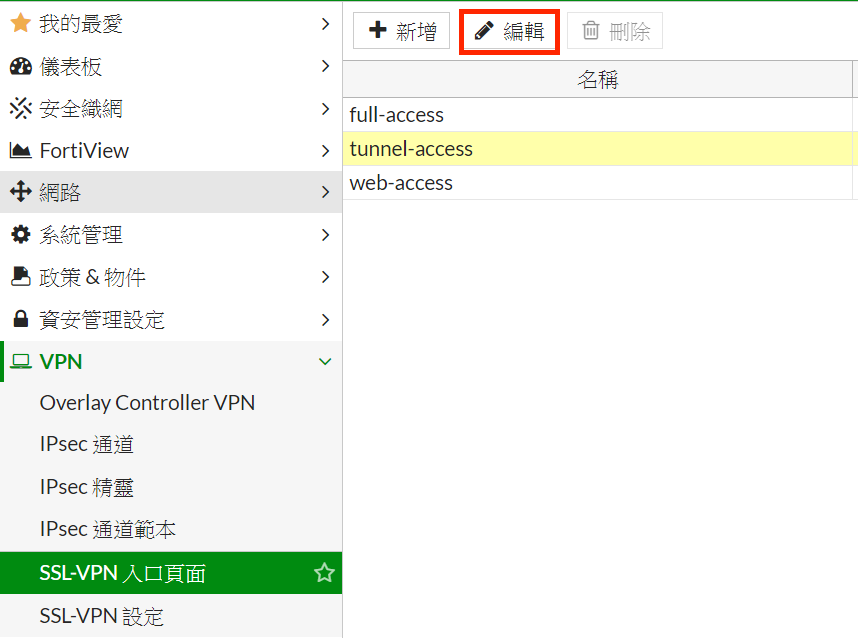
從 SSL-VPN 入口頁面,編輯 tunnel-access
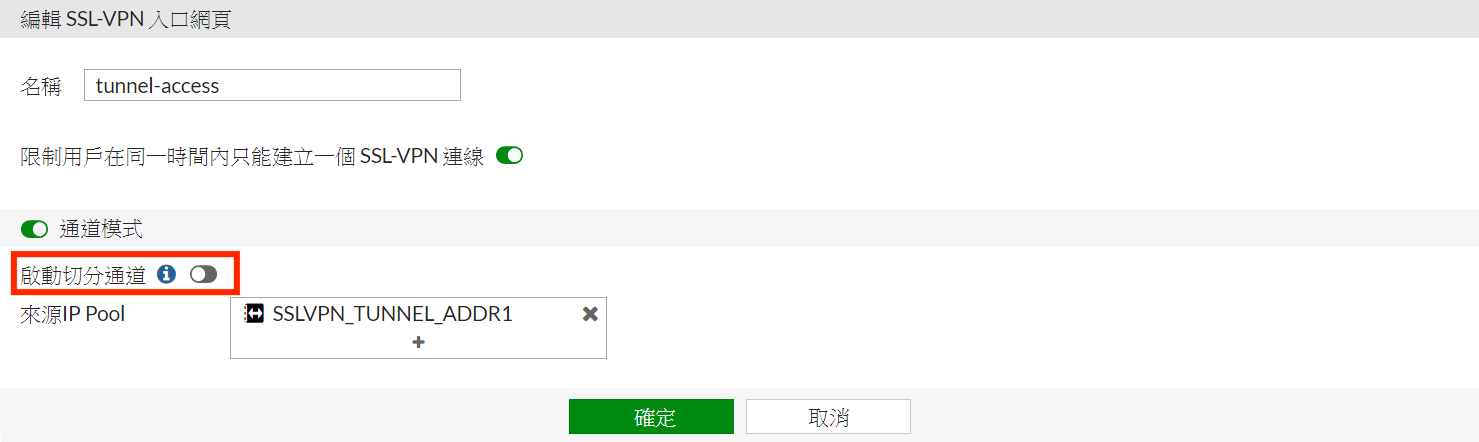
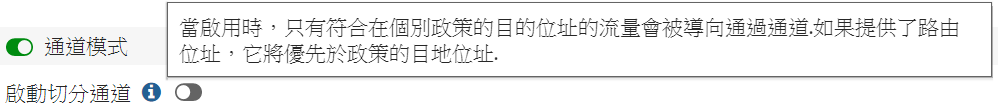
關閉切分支通道
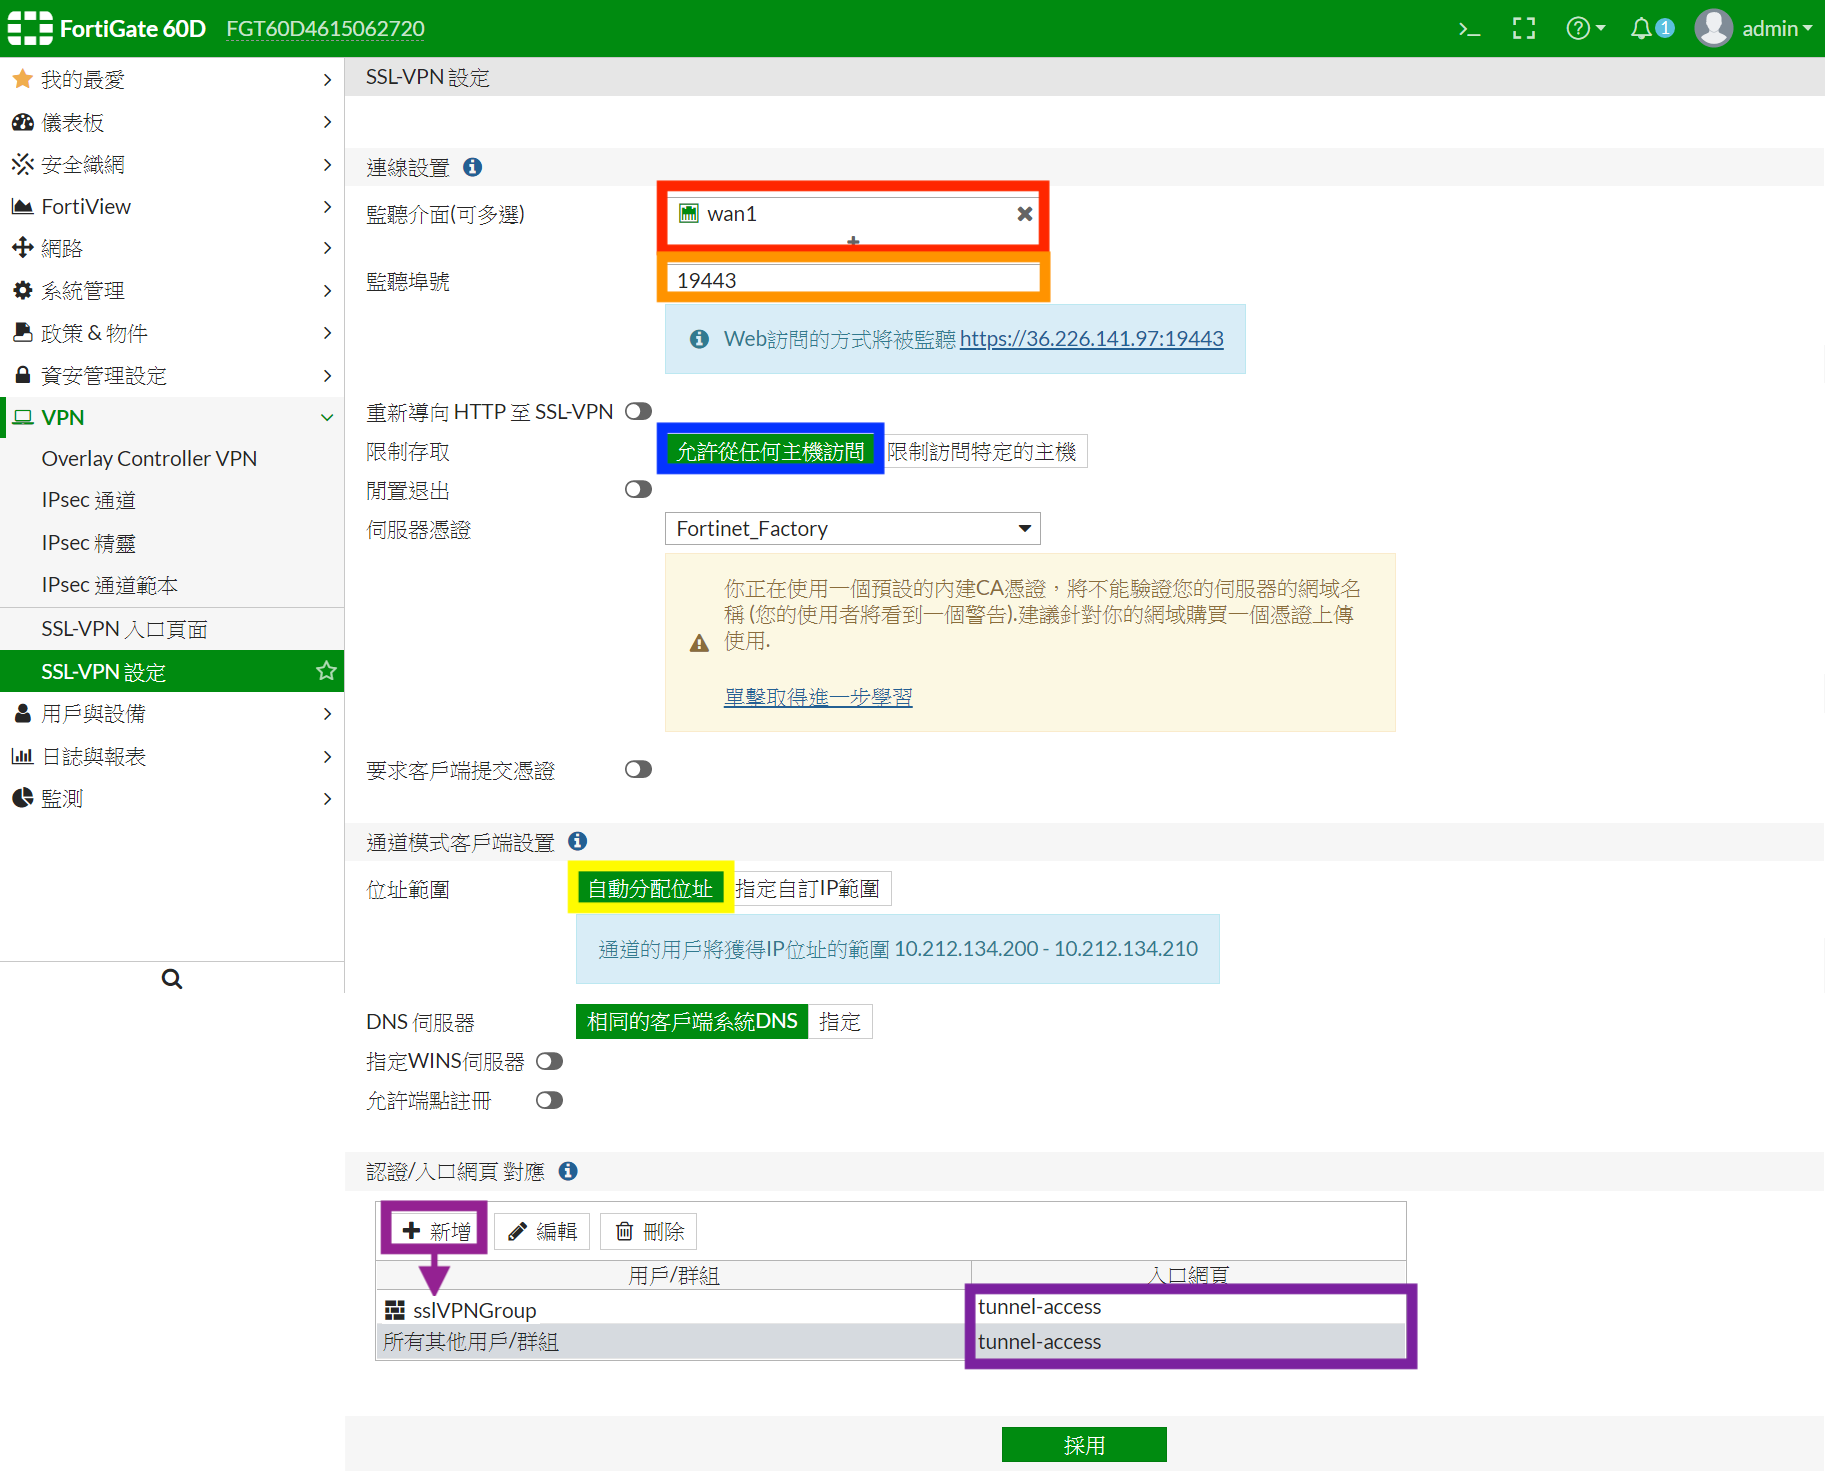
步驟五 設定 SSL-VPN
進入 SSL-VPN設定
紅圈: 介面監聽 - WAN
橘圈: VPN Port - 建議不要使用預設設定
藍圈: 限制存取 - 允許從任何主機訪問
黃圈: 地址範圍 - 自動分配地址
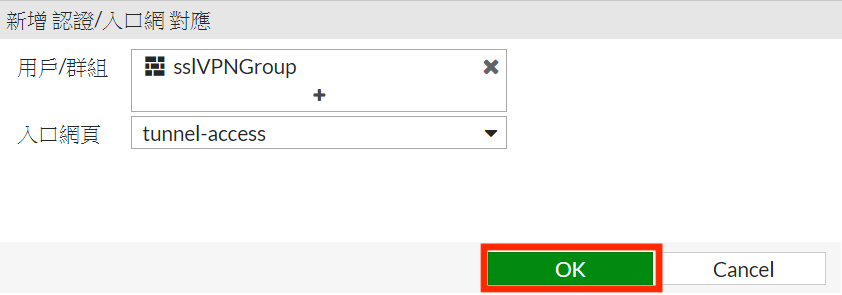
紫圈: 認證/入口網對應 - 新建及編輯如圖
步驟六 政策設定
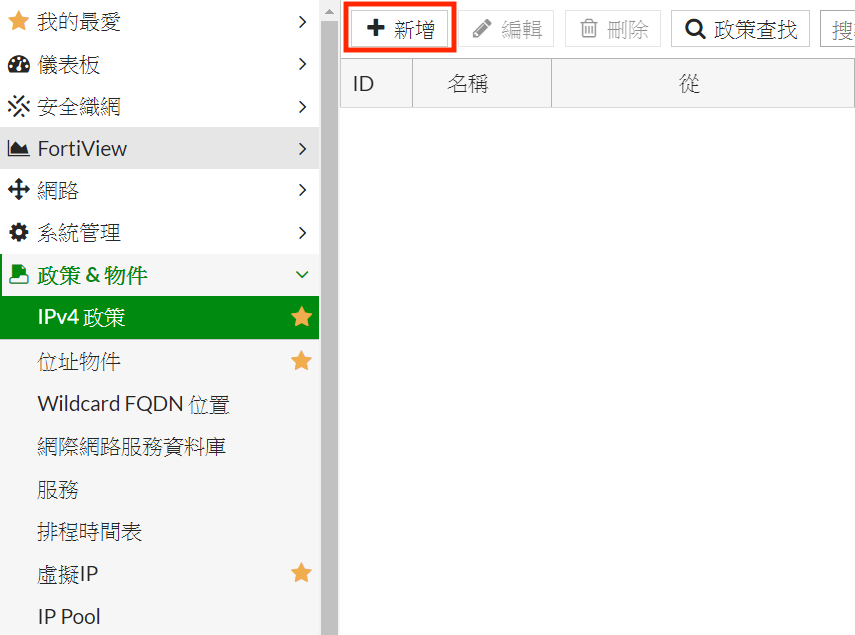
新增政策 sslvpn通道介面 至 Internet
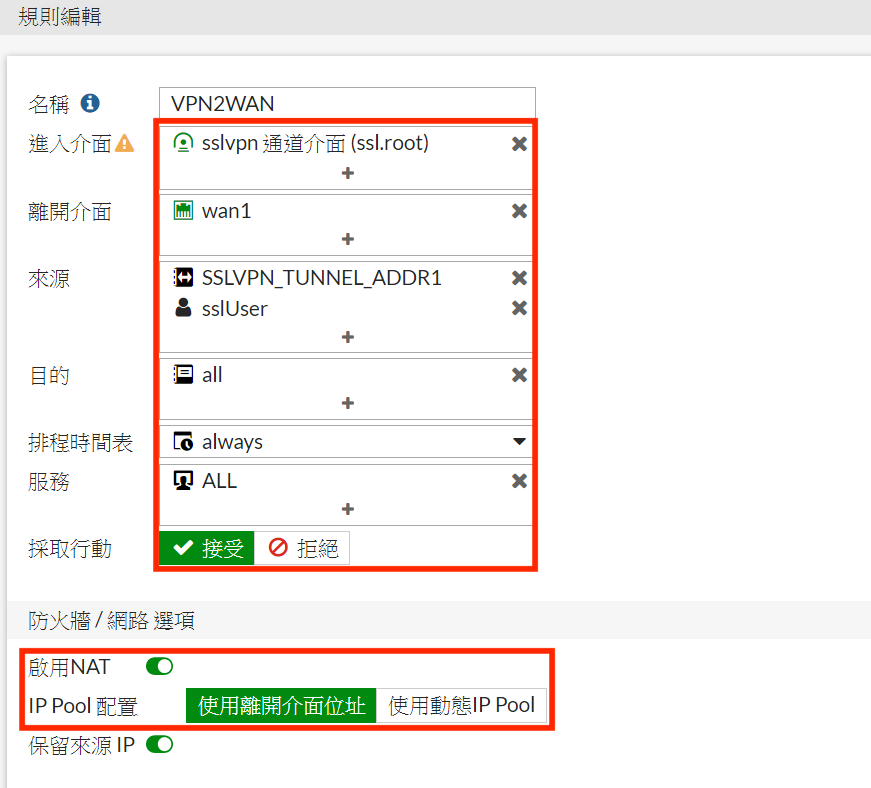
參考以下配置進行設定
步驟七 安裝 Fortigate Clinet
從 官方網站 下載 Fortigate Client 進行安裝
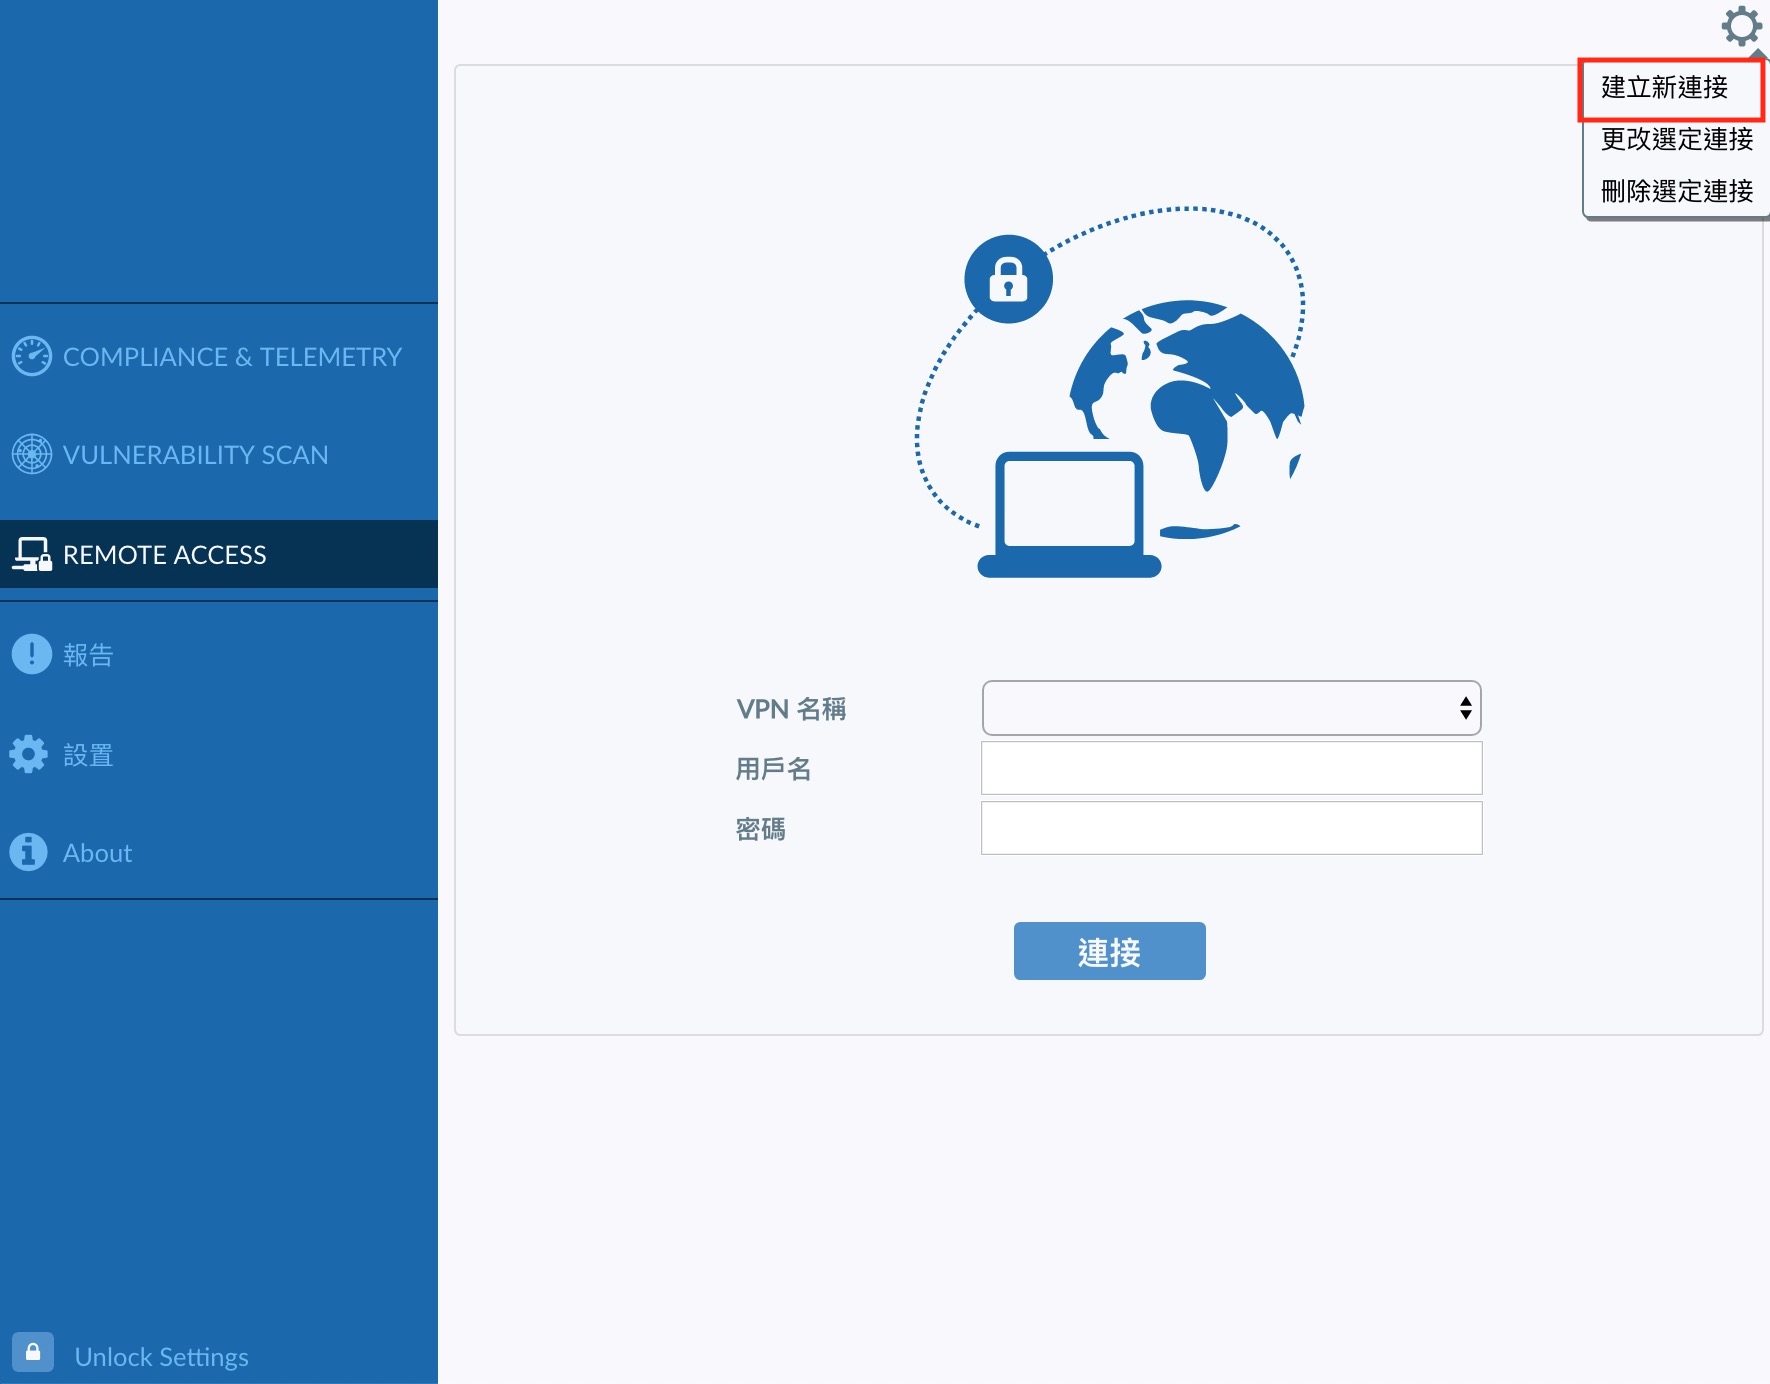
從 Remote Access 右上角 建立新連接
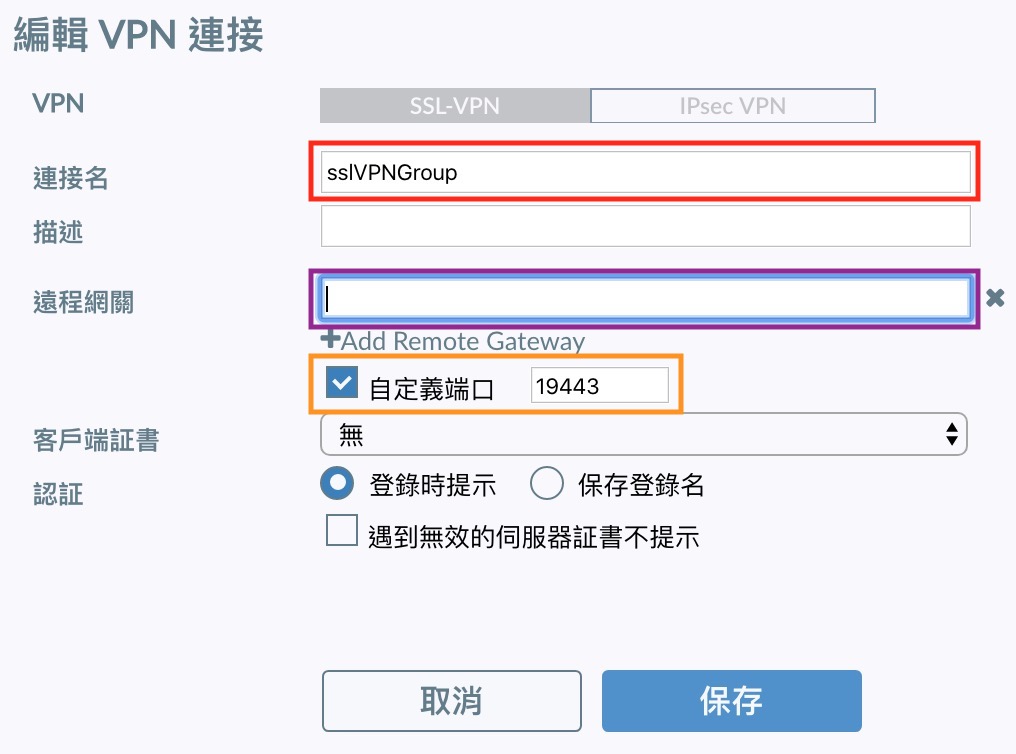
紅圈: 設定名稱
紫圈: 設定 網址 或 固定IP
橘圈: 設定 VPN 服務目的 Port
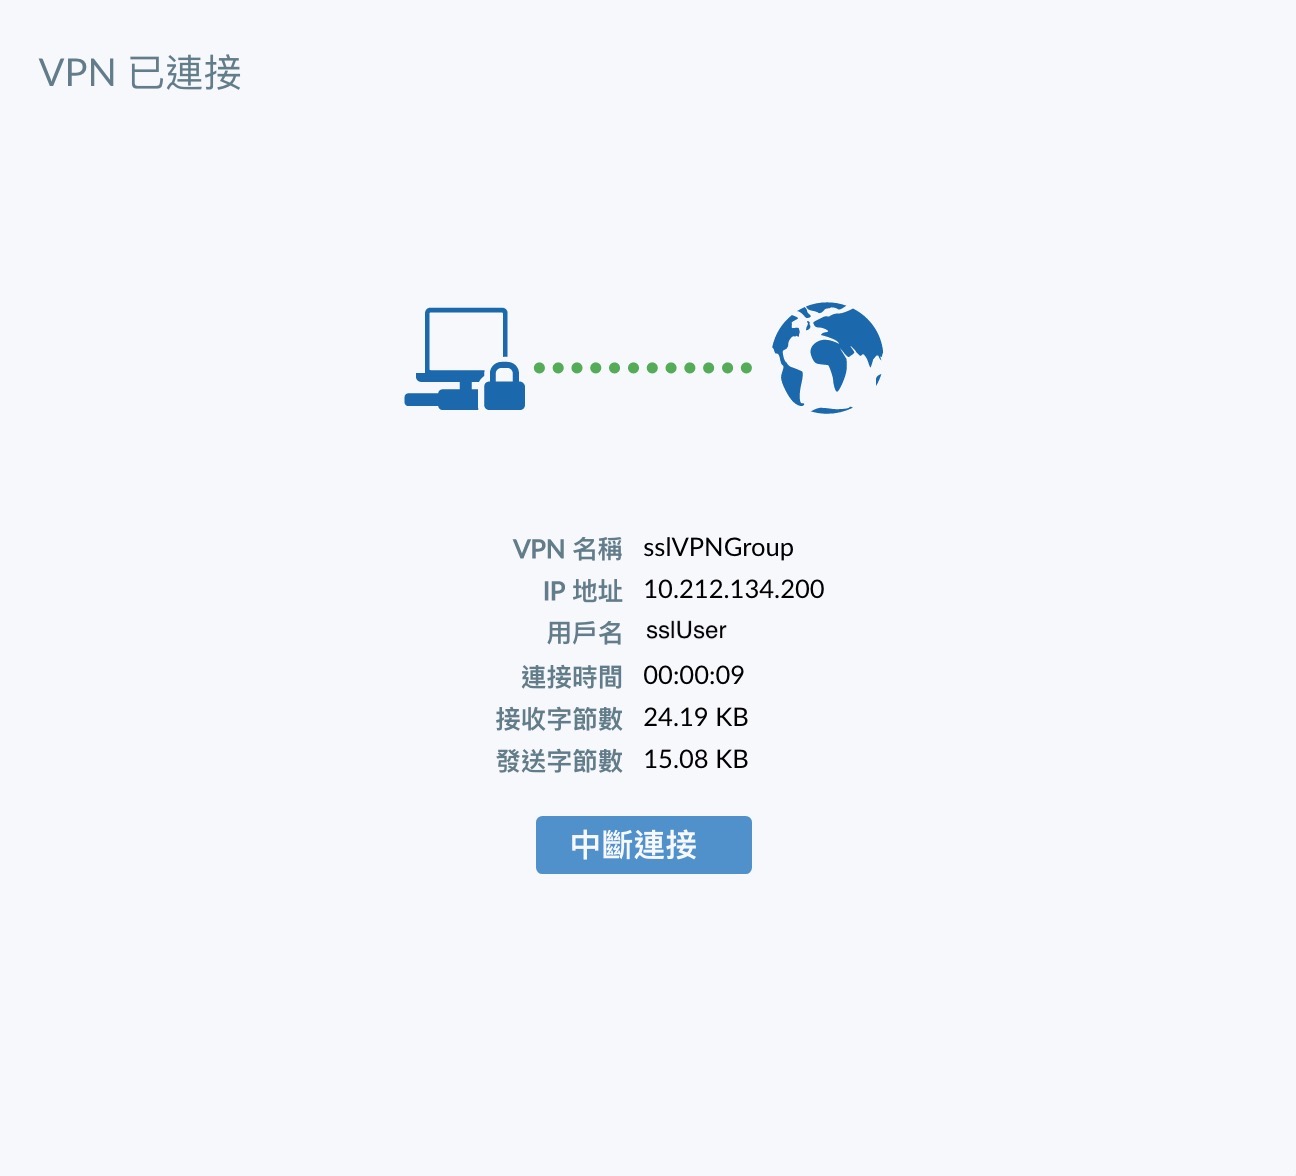
進行連線取得 VPN IP
透過 whatismyip 確認 IP 是否有成功透過 VPN 進行上網